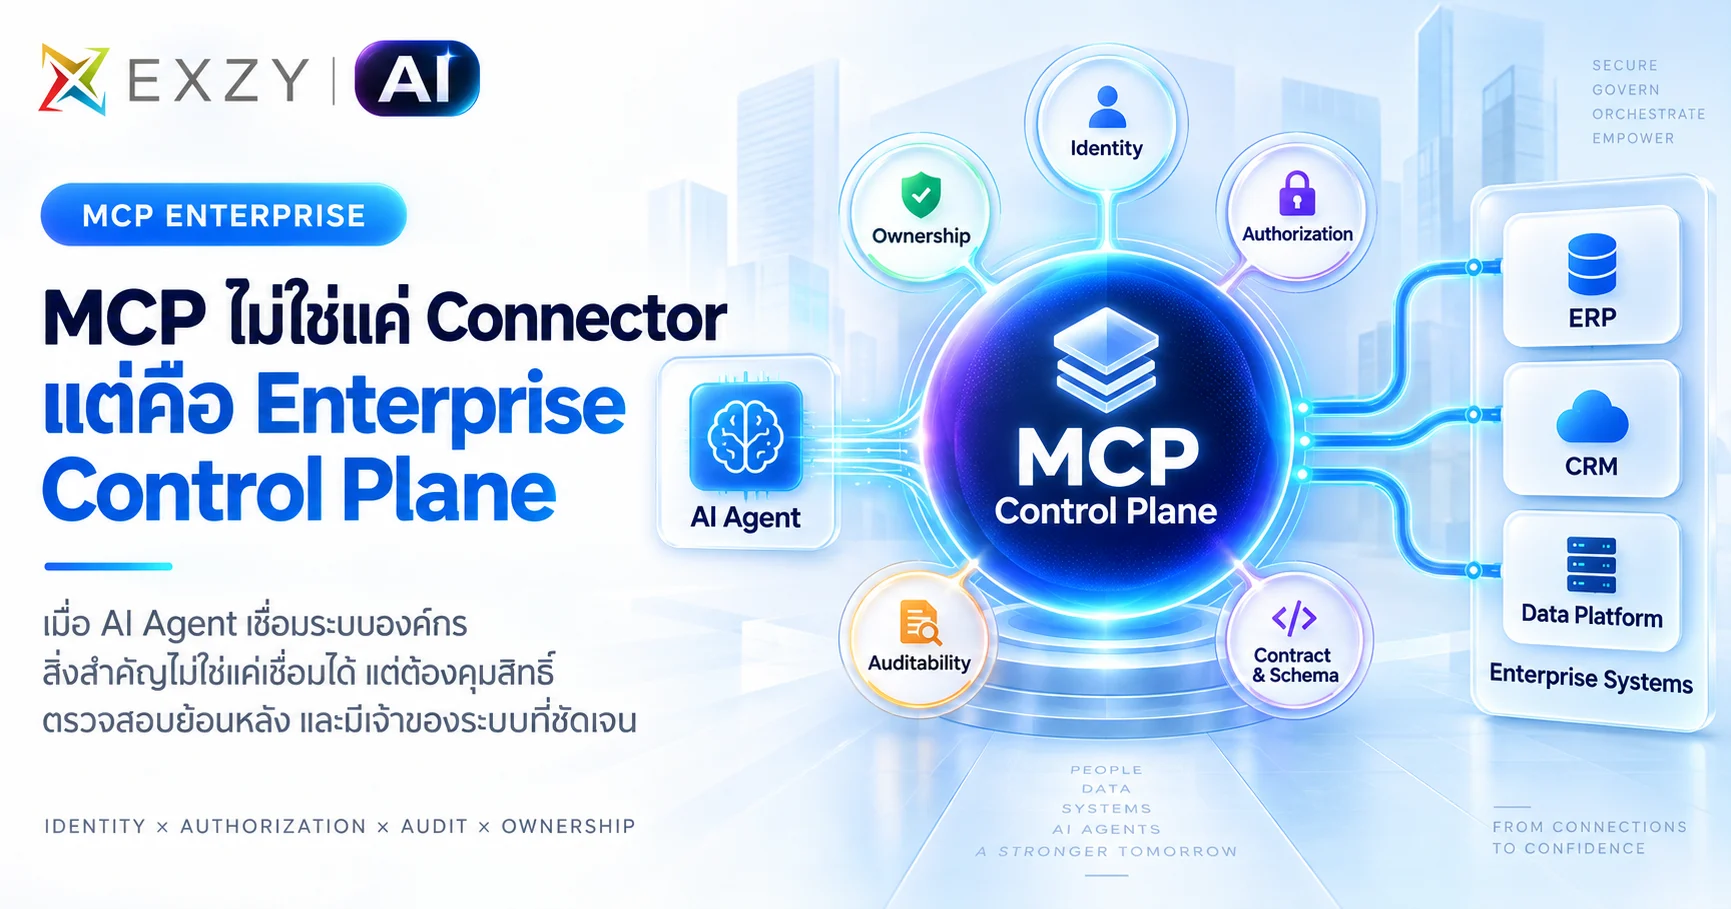
MCP กำลังเปลี่ยนจากเครื่องมือที่ช่วยนักพัฒนาเชื่อม AI เข้ากับ Tool และ Data Source ไปสู่ Infrastructure ที่องค์กรต้องควบคุมจริง เพราะเมื่อ Agent เริ่มเข้าถึงข้อมูลและลงมือทำงานได้ คำถามสำคัญไม่ใช่แค่ “เชื่อมได้ไหม” แต่คือ “เชื่อมแล้วปลอดภัย ตรวจสอบได้ และบริหารสิทธิ์ได้หรือไม่”
ในบทความนี้ Exzy AI จะพาไปดูว่า MCP Connector แบบ Enterprise-ready ต้องผ่านอะไรบ้าง ตั้งแต่ Identity, Authorization และ Schema ไปจนถึง Auditability และ Lifecycle Ownership ก่อนจะนำ Agent ไปเชื่อมต่อและใช้งานกับระบบจริงในองค์กรได้อย่างมั่นใจ.
Table of Contents
ToggleMCP กำลังออกจากช่วงทดลองของนักพัฒนา
Model Context Protocol หรือ MCP ช่วยสร้างวิธีมาตรฐานให้ AI Application เชื่อมต่อกับ Tool, Data Source และระบบภายนอกได้ง่ายขึ้น แต่เมื่อ Connector เริ่มถูกนำเข้าองค์กร คำถามสำคัญเปลี่ยนจาก “เชื่อมได้ไหม?” เป็น “เชื่อมแล้วควบคุมได้ไหม?”
การเชื่อมระบบหนึ่งครั้งใน Demo อาจใช้ API Key หรือ OAuth ของผู้ใช้รายเดียวก็เพียงพอ แต่ Production Environment มีผู้ใช้หลายกลุ่ม มีข้อมูลหลายระดับ มีข้อกำหนดด้าน Audit และมี Connector ที่เปลี่ยน Version ตลอดเวลา สิ่งที่ทำให้ MCP มีคุณค่าในองค์กรจึงไม่ใช่จำนวน Connector แต่คือคุณภาพของ Control Plane รอบ Connector เหล่านั้น
Enterprise-Managed Authorization เป็นสัญญาณว่าปัญหา MCP กำลังย้ายจาก Connectivity ไปสู่ Governance
เดือนมิถุนายน 2026 โครงการ Model Context Protocol ประกาศว่า Enterprise-Managed Authorization extension มีสถานะ Stable โดยให้องค์กรบริหารสิทธิ์เข้าถึง MCP Server ผ่าน Identity Provider ส่วนกลาง แทนการให้พนักงาน Authorize Server ทีละตัว
แนวคิดนี้สำคัญเพราะ Authorization แบบรายบุคคลสร้างปัญหาเมื่อ Scale: ผู้ใช้ต้อง Consent ซ้ำ Security Team บังคับ Policy กลางได้ยาก และบัญชีส่วนตัวอาจปะปนกับบัญชีองค์กร Enterprise-Managed Authorization จึงย้ายการตัดสินใจเรื่อง Access ไปยัง IdP และสามารถผูกสิทธิ์กับ Group, Role และ Conditional Access ได้
สำหรับ Exzy นี่คือสัญญาณชัดว่า MCP ในองค์กรไม่ควรถูกมองเป็นแค่ Connector Library แต่เป็นส่วนหนึ่งของ Identity และ Governance Architecture
Connector ที่ Production-ready ต้องพิสูจน์อะไรบ้าง
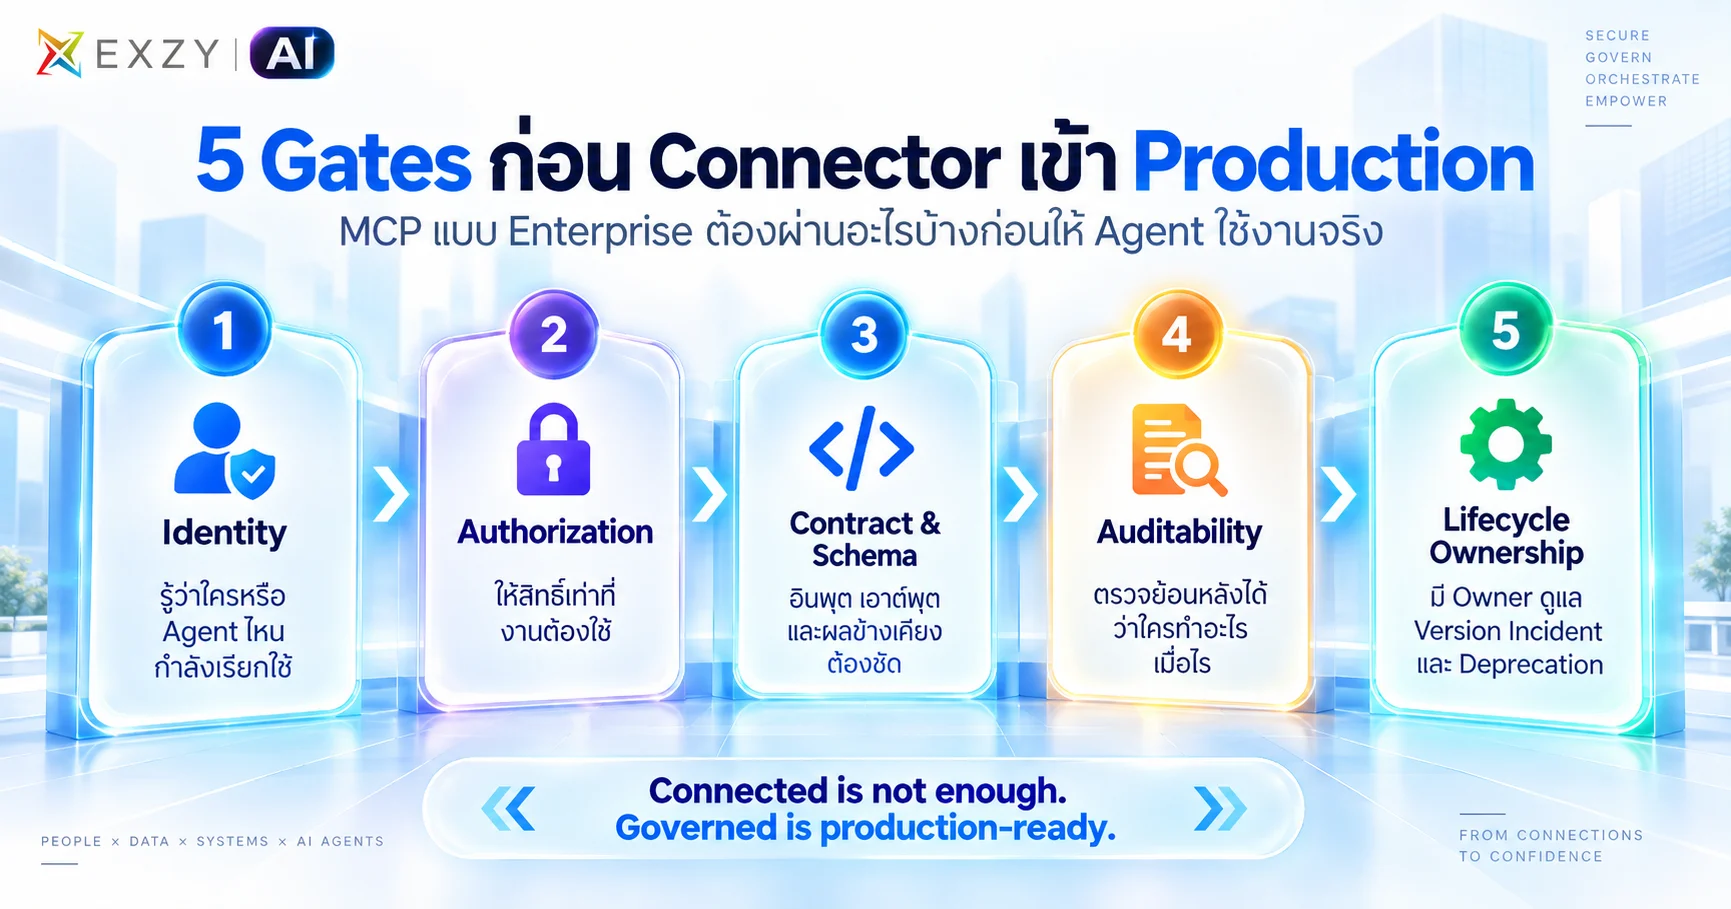
การมี MCP Server ที่ “เรียก Tool ได้” ยังไม่พอ Connector ที่องค์กรจะพึ่งพาควรตอบคำถามอย่างน้อย 5 ด้าน
1. Identity - รู้ว่าใครหรือ Agent ตัวไหนกำลังเรียกใช้
ทุก Request ควรเชื่อมโยงกลับไปยัง Identity ที่ตรวจสอบได้ ไม่ว่าจะเป็น User, Service Account หรือ Agent Identity เพื่อให้ระบบรู้ว่า Action นั้นเกิดขึ้นแทนใครและอยู่ภายใต้ Policy ใด
2. Authorization - ให้สิทธิ์เท่าที่ Task ต้องใช้
Connector ไม่ควรแปลว่า Agent เห็นทุก Resource หรือเรียกทุก Tool ได้ การออกแบบ Scope, Role, Resource Boundary และ Conditional Access จึงสำคัญพอ ๆ กับการเชื่อม API
3. Contract & Schema - Tool ต้องมีความหมายที่ชัดและคาดเดาได้
ชื่อ Tool, Input Schema, Output Schema, Error State และผลข้างเคียงของ Action ควรถูกนิยามชัด เพื่อให้ Agent Reason ได้ถูกและทีม Engineering สามารถทดสอบ Compatibility ได้เมื่อ Connector หรือระบบปลายทางเปลี่ยน
4. Auditability - ต้องตอบย้อนหลังได้ว่าเกิดอะไรขึ้น
เมื่อ Agent ทำ Action แทนคน องค์กรควรเห็นว่าใครเรียก Tool ไหน เวลาใด ใช้สิทธิ์อะไร ได้ผลลัพธ์อะไร และมี Error หรือ Exception ตรงไหน Log จึงไม่ใช่แค่เรื่อง Debug แต่เป็นหลักฐานสำหรับ Operations, Security และ Compliance
5. Lifecycle Ownership - Connector ต้องมีเจ้าของ
Connector มี Version, Credential, Dependency, Rate Limit และ Breaking Change ถ้าไม่มี Owner ที่รับผิดชอบ Update, Incident และ Deprecation Connector ที่เคยช่วยลดงานอาจกลายเป็น Shadow Integration ที่สร้างความเสี่ยงเพิ่ม
จำนวน Connector ไม่ใช่ KPI ของ Enterprise Agent
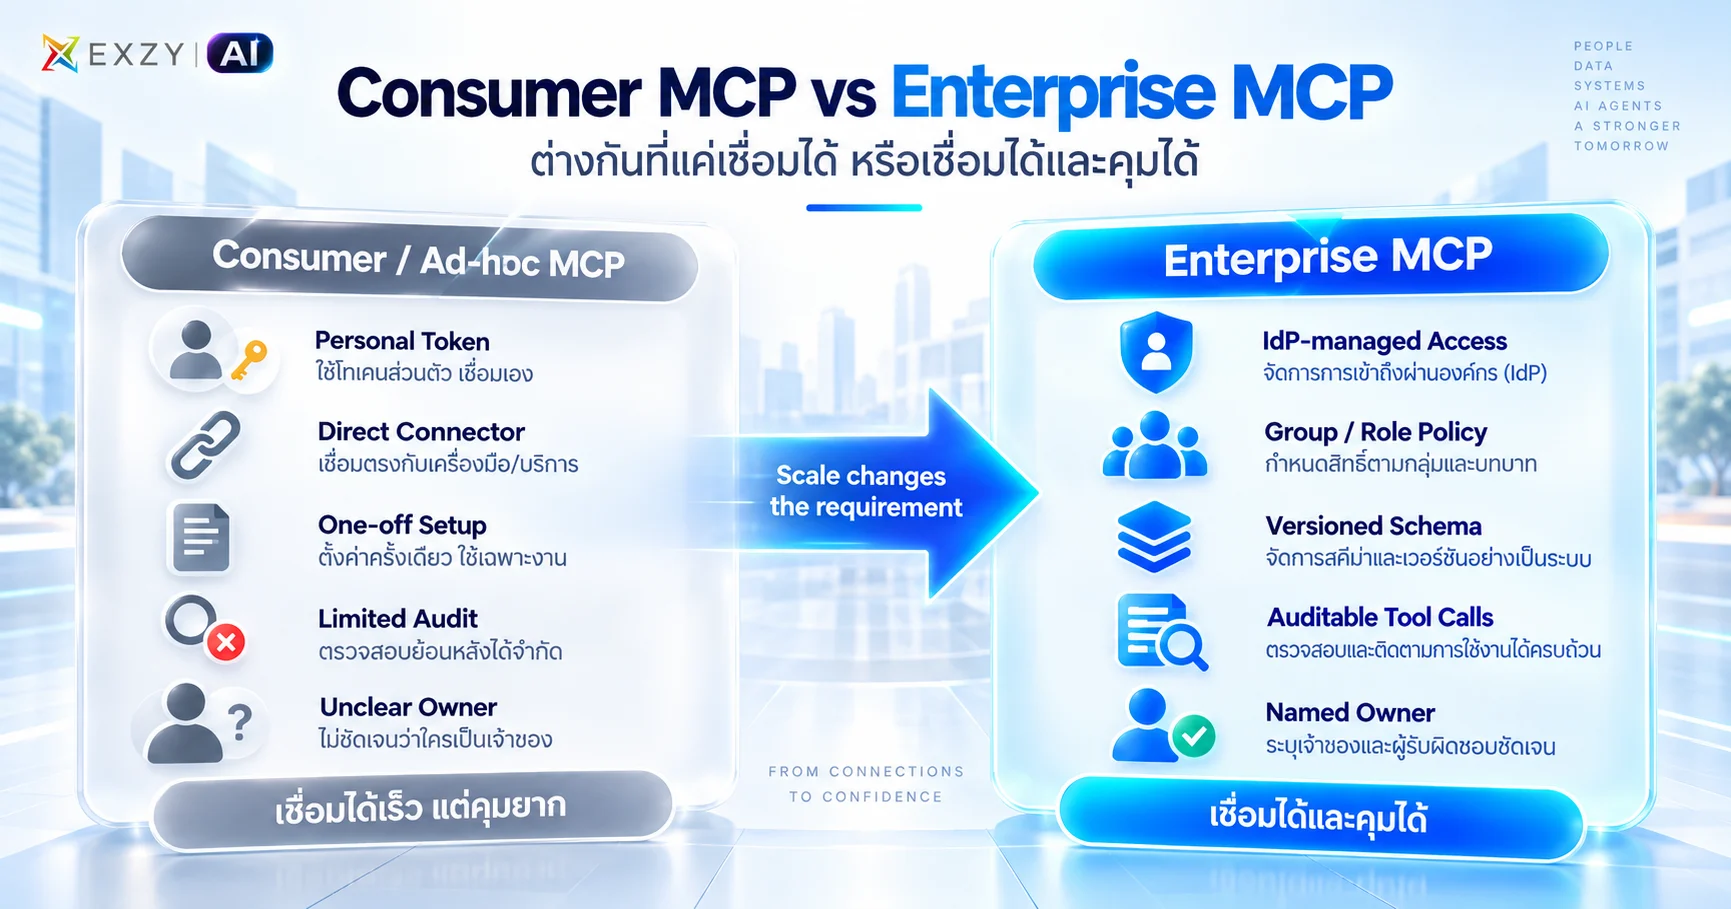
Directory ที่มี Connector หลายร้อยตัวอาจดูน่าประทับใจ แต่ในบริบทธุรกิจ KPI ที่สำคัญกว่าคือ Connector ที่ผ่านการรับรองและ Agent สามารถใช้ได้ถูกสิทธิ์อย่างสม่ำเสมอ
แทนที่จะถามว่า “เรามี MCP กี่ตัว?” องค์กรควรถามว่า
- Connector ไหน Approved สำหรับ Production?
- ใครเป็น Owner?
- เชื่อมกับ Corporate Identity หรือไม่?
- มี Scope และ Permission ชัดหรือไม่?
- Tool Contract ถูก Version และ Test หรือไม่?
- มี Log สำหรับตรวจย้อนหลังหรือไม่?
- มีวิธี Disable หรือ Revoke เมื่อเกิด Incident หรือไม่?
ยิ่ง Agent มีสิทธิ์ลงมือทำมาก ความน่าเชื่อถือของ Connector ยิ่งกลายเป็นส่วนหนึ่งของความน่าเชื่อถือของ Agent
จาก Connector Registry สู่ Agent Control Plane
เมื่อจำนวน Agent และ Connector โตขึ้น องค์กรอาจต้องมี Registry กลางที่ตอบได้ว่า Agent ตัวไหนใช้ Connector อะไร Connector เชื่อมข้อมูลชุดไหน มี Permission ระดับใด และผ่าน Review ครั้งล่าสุดเมื่อไร
ภาพนี้ทำให้ MCP เชื่อมกับแนวคิดที่ใหญ่กว่า เช่น Agent Identity, Context Engineering, Observability และ Human-in-the-loop เพราะ Connector คือจุดที่ “ความเข้าใจของ AI” เปลี่ยนเป็นการอ่านข้อมูลหรือทำ Action กับระบบจริง
Exzy Perspective: Integration ที่ดีต้องทำให้ Agent เก่งขึ้นโดยไม่ทำให้ Control หายไป
Exzy AI มองว่า MCP มีคุณค่ามากเมื่อช่วยลดต้นทุนการเชื่อมระบบและทำให้ AI ใช้ Tool ได้เป็นมาตรฐานขึ้น แต่ Standard ของ Protocol ไม่ได้แทน Standard ของ Governance
ก่อนนำ Connector เข้า Workflow จริง ควรเริ่มจาก Business Outcome แล้วกำหนด Tool Set ที่จำเป็นเท่านั้น จากนั้นวาง Identity, Permission, Logging, Human Checkpoint และ Owner ให้ครบก่อนเพิ่ม Autonomy
สำหรับองค์กรไทย แนวทางที่ practical คือเริ่มจาก Connector จำนวนน้อยใน Workflow ที่วัดผลได้ เช่น อ่าน Knowledge Base, สรุปข้อมูลจากระบบภายใน หรือสร้าง Draft ที่ยังต้องผ่านคน Approve แล้วค่อยขยายไป Action ที่มีผลกระทบสูงเมื่อ Control และ Eval ผ่านเกณฑ์
สิ่งที่องค์กรควรทำต่อ
- ทำ Inventory ของ MCP Server และ Connector ที่ใช้อยู่
- กำหนด Approved Connector Registry และ Owner
- ผูก Access กับ Corporate Identity / Role แทน Credential แบบกระจัดกระจาย
- ทดสอบ Schema/Compatibility ก่อน Update Connector
- คำนวณต้นทุนต่อหนึ่งงานที่สำเร็จ
- เก็บ Audit Log ของ Tool Call และผลลัพธ์ที่สำคัญ
- ทดสอบ Schema/Compatibility ก่อน Update Connector
- กำหนด Revoke, Disable และ Incident Procedure
- วัด Task Success และ Failure ที่เกิดจาก Connector แยกจาก Model Error
มีโปรเจกต์หรือโจทย์ธุรกิจที่อยากนำ AI มาใช้?
หากองค์กรของคุณกำลังมองหาวิธีนำ AI มาใช้กับงานจริง แต่ยังไม่แน่ใจว่าควรเริ่มจากจุดไหน หรือ Use Case แบบใดจะเหมาะกับธุรกิจมากที่สุด สามารถพูดคุยกับทีมผู้เชี่ยวชาญของ EXZY AI ได้
เราช่วยตั้งแต่วิเคราะห์โจทย์และ Workflow ที่มีอยู่ มองหาโอกาสที่ AI สามารถเข้ามาช่วยลดขั้นตอน เพิ่ม Productivity หรือยกระดับกระบวนการทำงาน ไปจนถึงออกแบบแนวทางและพัฒนา AI Solution ที่เหมาะกับบริบท ข้อมูล ระบบ และข้อจำกัดของแต่ละองค์กร
พูดคุยกับทีม EXZY AI ได้ที่
Facebook: Exzy AI
โทร. 095-919-1963
FAQs
Model Context Protocol (MCP) คืออะไร?
Model Context Protocol หรือ MCP คือมาตรฐานที่ช่วยให้ AI เชื่อมต่อกับข้อมูลและเครื่องมือต่าง ๆ ได้ง่ายขึ้น เช่น ฐานข้อมูล เอกสาร หรือระบบภายในองค์กร โดยไม่ต้องสร้างการเชื่อมต่อใหม่ทุกครั้งสำหรับแต่ละระบบ
MCP Connector แบบ Enterprise ต่างจาก Connector ทั่วไปอย่างไร?
MCP Connector สำหรับองค์กรไม่ได้เน้นแค่เชื่อมต่อระบบได้ แต่ต้องควบคุมได้ด้วยว่าใครมีสิทธิ์ใช้งาน เข้าถึงข้อมูลอะไรได้บ้าง มีการบันทึกประวัติการใช้งาน และมีผู้รับผิดชอบดูแลระบบอย่างชัดเจน
Enterprise-Managed Authorization คืออะไร?
Enterprise-Managed Authorization คือการให้องค์กรเป็นผู้กำหนดสิทธิ์การใช้งาน MCP จากส่วนกลาง เช่น กำหนดตามแผนก ตำแหน่ง หรือหน้าที่ของพนักงาน ทำให้ผู้ใช้เข้าถึงเฉพาะข้อมูลและเครื่องมือที่องค์กรอนุญาต โดยไม่ต้องตั้งค่าสิทธิ์ทีละระบบด้วยตัวเอง
องค์กรควรเริ่มใช้ MCP จากตรงไหน?
องค์กรควรเริ่มจากงานที่มีความเสี่ยงต่ำและมีขอบเขตชัดเจนก่อน เช่น การค้นข้อมูลหรือดึงข้อมูลจากระบบภายใน จากนั้นกำหนดสิทธิ์และบันทึกการใช้งานให้เหมาะสม ทดสอบว่า AI ทำงานได้ถูกต้อง แล้วจึงค่อยขยายไปสู่งานที่สำคัญมากขึ้น