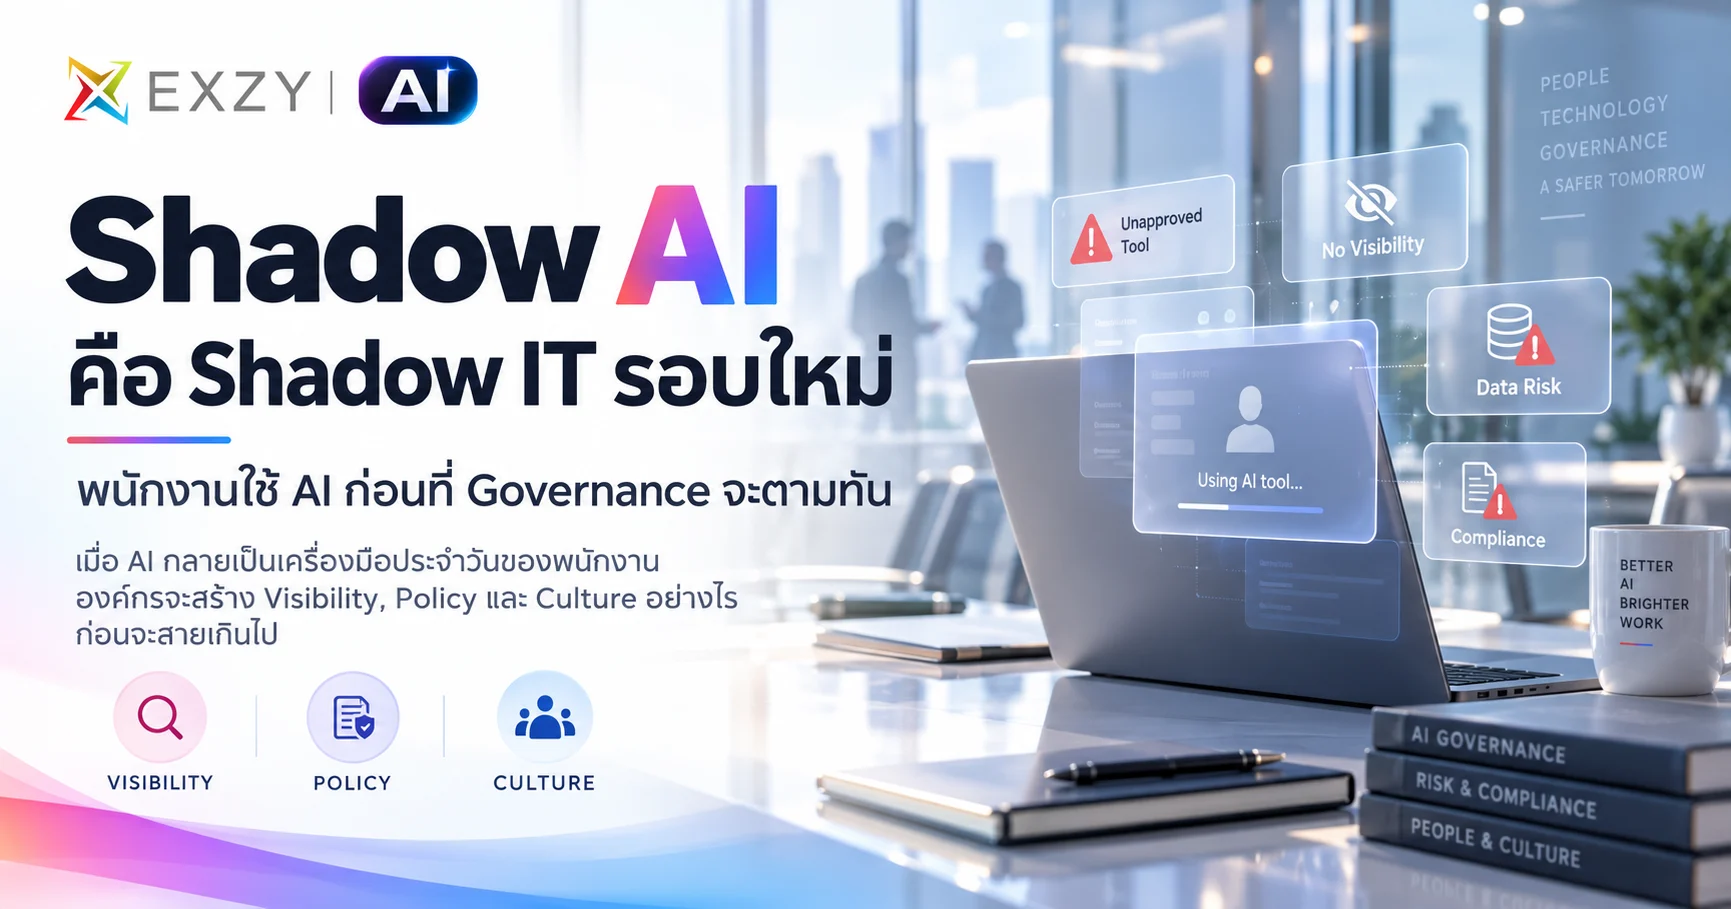
Shadow AI กำลังกลายเป็นความเสี่ยงรอบใหม่ขององค์กร เมื่อพนักงานเริ่มใช้ AI Apps, Agents, Extensions หรือ Personal Accounts เร็วกว่าที่ Governance จะตามทัน ปัญหาจึงไม่ได้มีแค่ข้อมูลรั่วไหล แต่รวมถึง AI ที่เข้าถึงระบบ เรียก Tool และทำ Action โดยที่องค์กรอาจมองไม่เห็นด้วย
แล้วองค์กรจะลด Shadow AI โดยไม่ทำให้ Productivity หายไปได้อย่างไร? Exzy AI จะพาไปดูตั้งแต่ Visibility, Approved AI Path และ Risk-based Controls ไปจนถึง AI Literacy ที่ช่วยให้การใช้ AI อยู่ในกรอบที่บริหารจัดการได้จริง.
Table of Contents
ToggleShadow AI ไม่ได้เกิดเพราะพนักงานอยากฝ่าฝืน Policy
Shadow AI เกิดเมื่อความต้องการใช้ AI ของพนักงานเร็วกว่า Approved Path ที่องค์กรจัดให้ คนต้องสรุปเอกสาร เขียนอีเมล วิเคราะห์ข้อมูล หรือทำงานกับ Code วันนี้ แต่กระบวนการขอ Tool, Security Review หรือ Procurement อาจใช้เวลานานกว่า
ผลคือผู้ใช้หาทางที่เร็วที่สุดผ่าน Personal Account, Browser AI, Extension, Local Model หรือ AI Agent ที่ทีม Security ไม่เห็น
นี่คล้าย Shadow IT ในยุค Cloud แต่ AI เพิ่มความเสี่ยงอีกชั้น เพราะข้อมูลไม่ได้แค่ถูก Upload ไปยัง SaaS อีกระบบหนึ่ง ระบบ AI สามารถประมวลผล สร้าง Output เรียก Tool และในบางกรณีทำ Action ต่อได้
ข้อมูลปี 2026 ชี้ว่า Shadow AI ยังไม่หาย
รายงาน Netskope AI Report 2026 พบว่า จากข้อมูลการใช้งานที่ Netskope ตรวจพบ ผู้ใช้ AI 56% ใช้เฉพาะแอปที่องค์กรจัดการให้ ขณะที่ 14% ใช้ทั้งแอปขององค์กรและแอปส่วนตัว และอีก 30% ใช้เฉพาะแอป AI ส่วนตัว ตัวเลขนี้ไม่ควรนำไปสรุปแทนทุกองค์กรทั่วโลก แต่สะท้อนประเด็นสำคัญว่า การมี Enterprise AI Tool เพียงอย่างเดียวไม่ได้ทำให้พนักงานหยุดใช้ AI ส่วนตัวโดยอัตโนมัติ
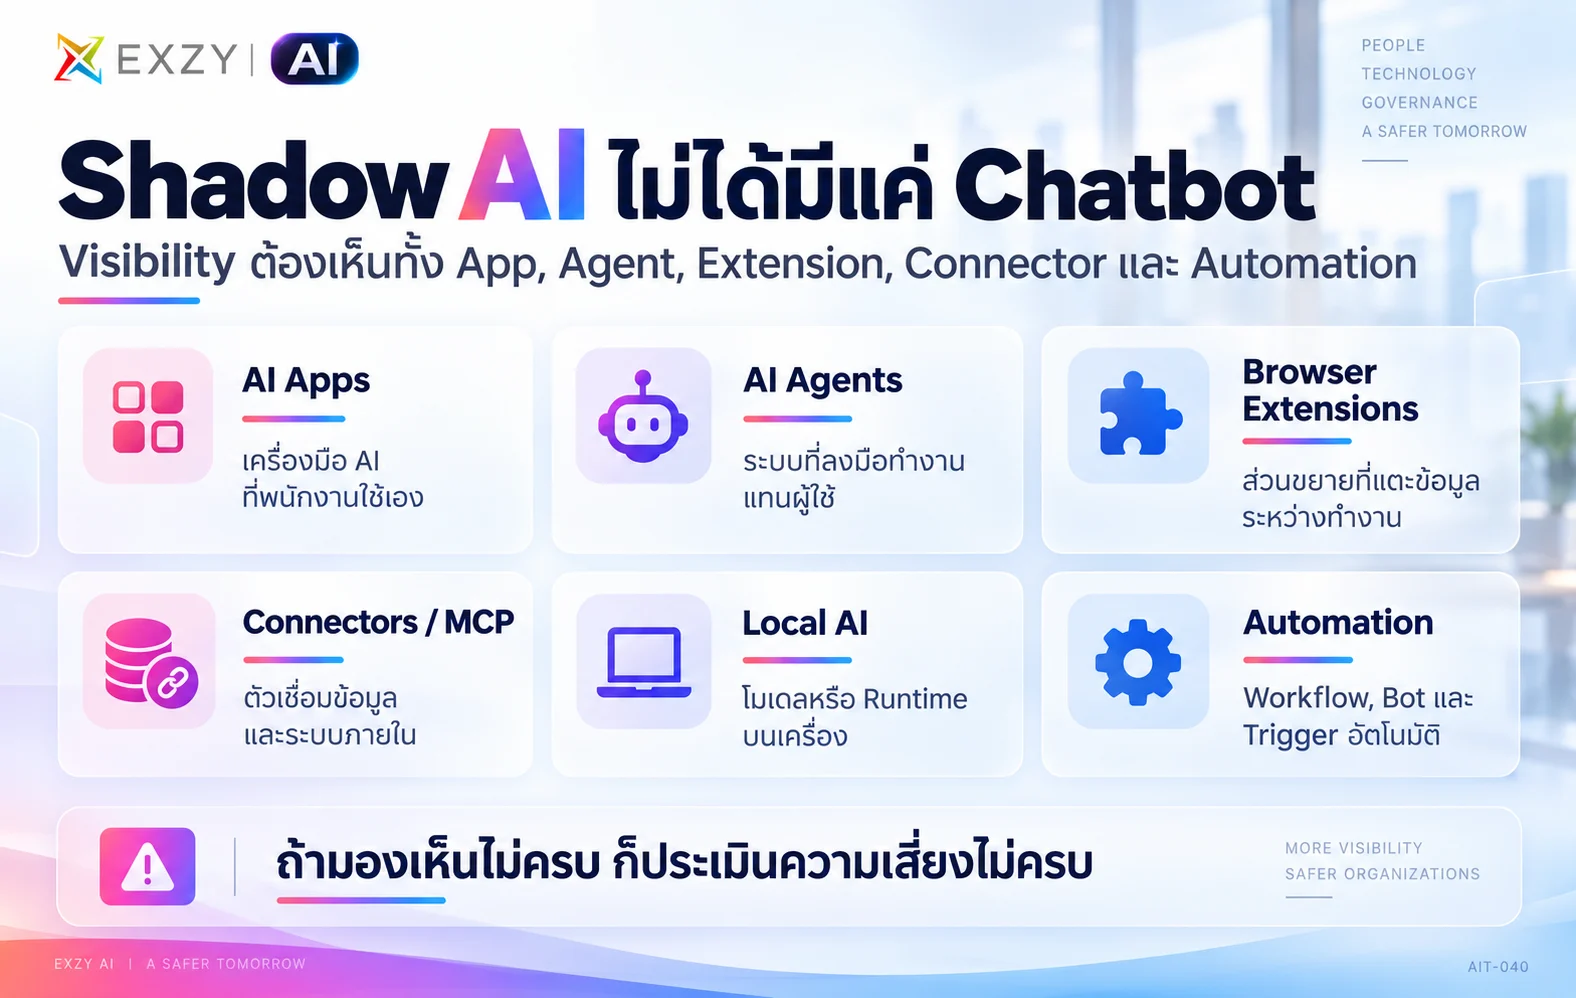
โจทย์ขององค์กรจึงไม่ได้อยู่แค่การมองเห็นว่าใครกำลังใช้ Chatbot หรือส่ง Prompt อะไร แต่ต้องครอบคลุมไปถึง AI Agent, MCP Server และระบบ AI ที่รันอยู่ภายในเครื่องหรือโครงสร้างพื้นฐานขององค์กรด้วย เพื่อให้สามารถบริหารการใช้งาน AI ได้อย่างรอบด้านมากขึ้น
จาก Data Leakage สู่ Bidirectional Agent Risk
Shadow AI รุ่นแรกมักถูกมองเป็นเรื่อง “พนักงานส่งข้อมูลลับเข้า AI หรือไม่”
แต่ Agentic AI เพิ่มความเสี่ยงอีกทิศทางหนึ่ง: AI สามารถดึงข้อมูลจากระบบภายใน เรียก Tool หรือส่ง Output กลับเข้า Workflow
คำถาม Security จึงควรขยายเป็น:
- ใครกำลังใช้ AI ตัวไหน?
- AI เข้าถึง Context อะไร?
- AI เรียก Tool อะไร?
- Output ถูกนำไป Action ต่อหรือไม่?
- มี Policy Violation ทั้งขาเข้าและขาออกหรือไม่?
- สามารถ Audit ย้อนกลับได้หรือไม่?
ทำไม Block ทุกอย่างถึงไม่ใช่คำตอบระยะยาว
การ Block AI Tool อาจช่วยลดความเสี่ยงได้ในระยะสั้น แต่ถ้าพนักงานยังมีความต้องการใช้งาน ปัญหามักไม่ได้หายไป แต่อาจย้ายไปยังช่องทางอื่น เช่น อุปกรณ์ส่วนตัว Browser อื่น หรือ AI Tool ที่องค์กรยังมองไม่เห็น ดังนั้นแนวทางที่ยั่งยืนกว่าคือทำให้ช่องทางที่องค์กรอนุมัติใช้งานได้ง่าย ปลอดภัย และตอบโจทย์งานจริงมากพอที่พนักงานจะเลือกใช้เอง
สิ่งที่องค์กรควรมี เช่น
- AI Tool ที่องค์กรอนุมัติสำหรับงานทั่วไป
- Enterprise Account ที่มีการปกป้องข้อมูลชัดเจน
- กติกาว่าข้อมูลประเภทใดใช้กับ AI ได้หรือไม่ได้
- ขั้นตอนสำหรับขอ Use Case หรือ Connector ใหม่
- ระบบติดตามการใช้งาน AI Agent และ Tools
- ช่องทางให้พนักงานขอคำแนะนำเมื่อไม่แน่ใจว่าจะใช้งานอย่างไร
Governance ต้องแยกตาม Risk ไม่ใช่เขียน Policy เดียวใช้ทุกงาน
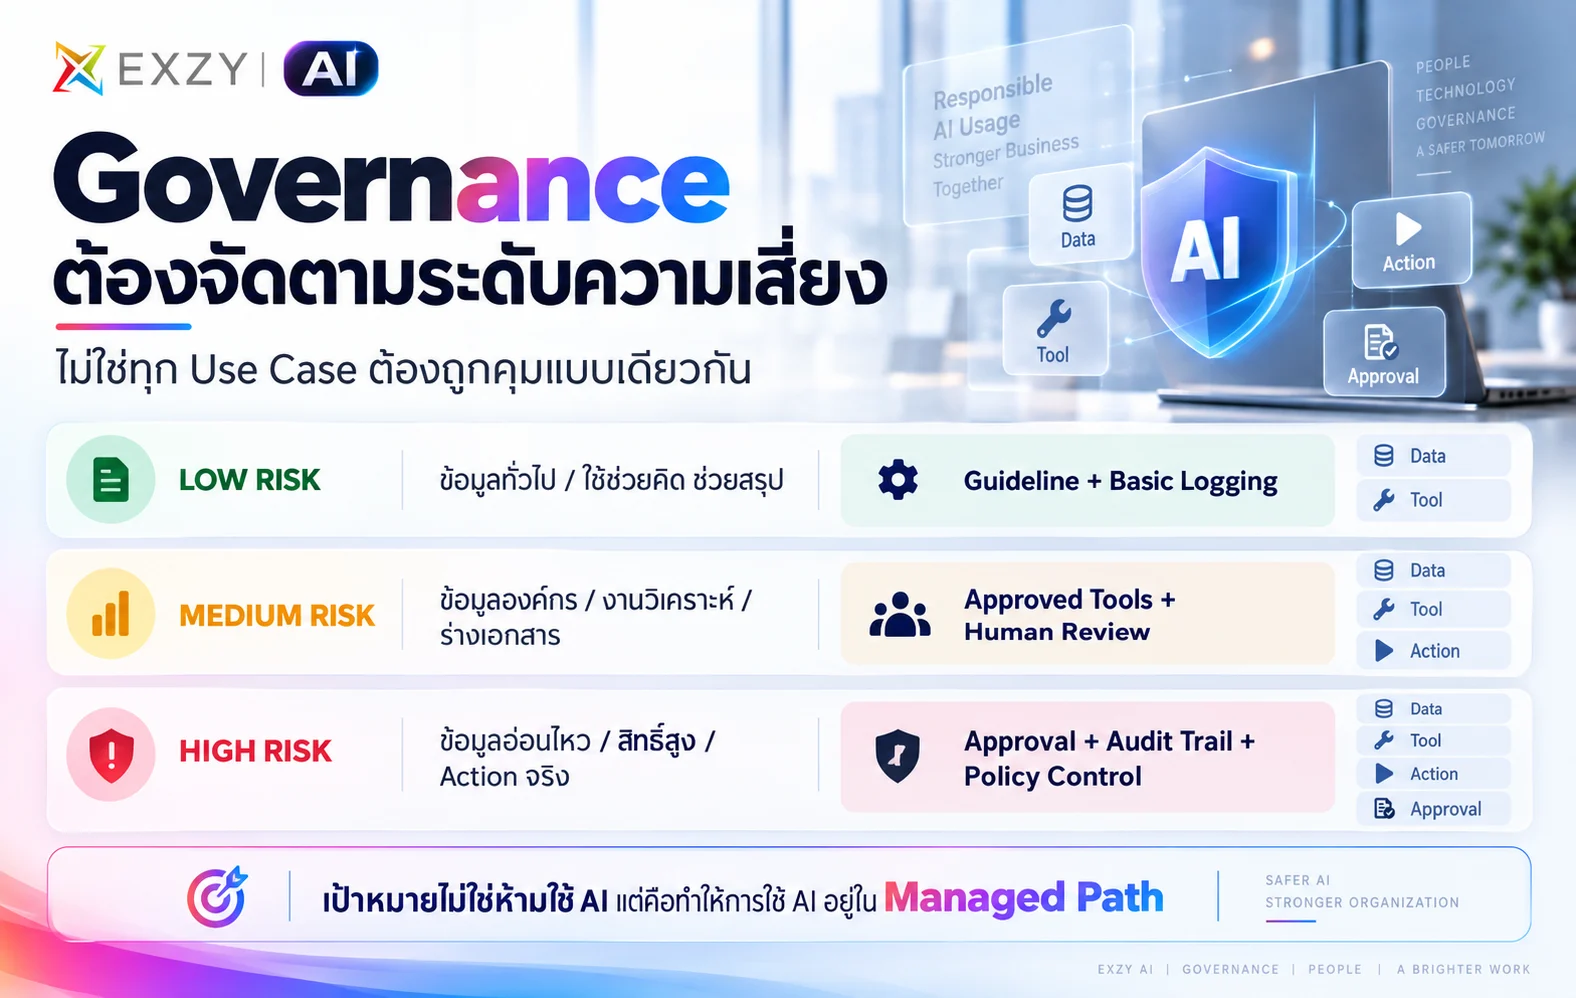
การให้ AI ช่วย Rewrite Copy กับการให้ Agent เข้าถึง CRM แล้วอัปเดต Customer Record มีผลกระทบไม่เท่ากัน
องค์กรจึงควรแบ่ง Use Case อย่างน้อยเป็นระดับ เช่น:
- Low Risk – Public/non-sensitive content, no external action
- Medium Risk – Internal data, draft output, human review required
- High Risk – Sensitive data, financial/legal impact, external action, privileged access
แต่ละระดับควรมี Tool, Permission, Logging และ Human Checkpoint ที่ต่างกัน
AI Literacy เป็น Control Layer ไม่ใช่แค่ Training
การมี AI Policy เพียงอย่างเดียวไม่เพียงพอ หากพนักงานไม่รู้ว่าจะนำกฎเหล่านั้นไปใช้กับสถานการณ์จริงอย่างไร ดังนั้น AI Literacy ขององค์กรควรช่วยให้พนักงานสามารถตัดสินใจได้ว่า เมื่อไรควรใช้ AI เมื่อไรควรตรวจสอบเพิ่มเติม และเมื่อไรควรหยุดแล้วส่งต่อให้คนรับผิดชอบ
AI Literacy ที่ควรมี ได้แก่
- รู้ว่าข้อมูลประเภทใดไม่ควรส่งให้ AI
- รู้ว่าเมื่อไรต้องตรวจสอบความถูกต้องของคำตอบ
- เข้าใจว่า AI สามารถให้ข้อมูลผิดหรือเข้าใจบริบทคลาดเคลื่อนได้
- รู้ว่างานหรือ Action แบบไหนต้องให้คนอนุมัติก่อน
- รู้ว่าควรแจ้งใครเมื่อพบปัญหาหรือพฤติกรรมที่ไม่คาดคิดจาก AI
Exzy Perspective: เป้าหมายไม่ใช่กำจัด Shadow AI แต่ลด Unmanaged Risk
สำหรับ Exzy AI เรามองว่าองค์กรไม่ควรตั้ง KPI ว่า “ต้องไม่มี AI ที่ไม่อนุมัติเลย” เพราะในโลกที่เครื่องมือใหม่เกิดเร็วมาก เป้าหมายที่ practical กว่าคือทำให้การใช้งานส่วนใหญ่ไหลเข้าสู่ Managed Path และทำให้ Use Case ที่เสี่ยงถูกมองเห็นก่อนเกิดผลกระทบ
AI Governance ที่ดีจึงประกอบด้วย 4 ส่วน:
- Visibility – รู้ว่ากำลังเกิดอะไรขึ้น
- Approved Path – มีทางเลือกที่ใช้งานจริง
- Controls – Permission, Data Policy, Logging, Guardrails
- Literacy – ทำให้คนตัดสินใจได้ในสถานการณ์ที่ Policy ไม่ได้เขียนละเอียดทุกกรณี
สิ่งที่องค์กรควรทำต่อ
- สำรวจว่าองค์กรกำลังใช้ AI App, AI Agent, Extension และ MCP อะไรอยู่บ้าง
- แยกให้ชัดว่าเป็นบัญชีส่วนตัวหรือบัญชีองค์กร และใช้กับข้อมูลสำคัญหรือไม่
- จัดเตรียม AI Tools ที่องค์กรอนุมัติสำหรับงานที่พนักงานใช้บ่อย
- กำหนดกติกาการใช้ข้อมูลกับ AI ให้ชัดและตัดสินใจได้ง่าย
- มองให้เห็นการใช้งานของ Agent, Connector และ Tools ไม่ใช่ดูแค่ AI Web App
- แบ่งระดับความเสี่ยง และกำหนดว่างานไหนต้องให้คนตรวจหรืออนุมัติ
- วัดว่าพนักงานใช้ช่องทางที่องค์กรอนุมัติมากขึ้นหรือไม่ พร้อมติดตามปัญหาและการใช้งานที่ผิดกฎในแต่ละ Workflow
มีโปรเจกต์หรือโจทย์ธุรกิจที่อยากนำ AI มาใช้?
หากองค์กรของคุณกำลังมองหาวิธีนำ AI มาใช้กับงานจริง แต่ยังไม่แน่ใจว่าควรเริ่มจากจุดไหน หรือ Use Case แบบใดจะเหมาะกับธุรกิจมากที่สุด สามารถพูดคุยกับทีมผู้เชี่ยวชาญของ EXZY AI ได้
เราช่วยตั้งแต่วิเคราะห์โจทย์และ Workflow ที่มีอยู่ มองหาโอกาสที่ AI สามารถเข้ามาช่วยลดขั้นตอน เพิ่ม Productivity หรือยกระดับกระบวนการทำงาน ไปจนถึงออกแบบแนวทางและพัฒนา AI Solution ที่เหมาะกับบริบท ข้อมูล ระบบ และข้อจำกัดของแต่ละองค์กร
พูดคุยกับทีม EXZY AI ได้ที่
Facebook: Exzy AI
โทร. 095-919-1963
FAQs
Shadow AI คืออะไร?
Shadow AI คือการที่พนักงานใช้ AI นอกระบบหรือแนวทางที่องค์กรกำหนด เช่น ใช้บัญชี AI ส่วนตัว ติดตั้ง Extension เอง ใช้ Local AI หรือเชื่อม AI กับข้อมูลบริษัทโดยที่องค์กรไม่สามารถมองเห็นหรือควบคุมการใช้งานได้ชัดเจน